Израильское агентство Discover-Tech распространило шпионское ПО, которое может заразить устройства пользователей через показ таргетированной рекламы. Как утверждают специалисты по кибербезопасности, это первая подобная технически подтвержденная zero-click кибератака — то есть, та которая не требует от жертвы кликов и переходов по вредоносным ссылкам.
Результаты исследования публикуют Citizen Lab при Университете Торонто и нью-йоркская компания Confiant, специализирующаяся на безопасности рекламы.
Discover-Tech — это рекламное агентство, которое помогает различным компаниям в продвижении своих рекламных предложений в интернете. Она выступает лишь посредником и предоставляла свои услуги фирмам-разработчикам шпионского ПО.
Как работает такая zero-click атака
«Вшить» вредоносные программы в онлайн-рекламу стало возможным благодаря тому, что объявление может содержать код от рекламодателя. Он запускается в приложении или браузере во время показа рекламы — например, чтобы отслеживать количество просмотров и кликов.
В ряде случаев этот код может запустить другой JavaScript-код, а тот, в свою очередь, — следующий, так называемый эксплойт — скрипт, который использует уязвимости в программном обеспечении, чтобы установить само шпионское ПО. Пользователю при этом не нужно даже кликать на рекламу: ей достаточно загрузиться в браузере. Такой тип атак в докладе Citizen Lab также называют AdFection.
По данным соучредителя Confiant Джерома Дангу, реклама Discover-Tech могла затронуть «сотни миллионов» людей по всему миру.
Discover-Tech предоставляет своим клиентам доступ к платформе Controlium — она выглядит как своего рода «панель управления», где пользователи могут выбирать, на кого будет таргетиться их реклама. По всей видимости, она была специально разработана для распространения вредоносного контента среди целевых пользователей под видом рекламы.
Связи с хакерами
Примечательно, что в совете директоров Discover-Tech долгое время (2020–2025 годы) был Эрик Банун, которого газета Haaretz называла «одним из пионеров киберпреступлений в Израиле». До марта 2026-го в числе акционеров была компания, связанная с Сарой Хаму, которая управляла корпоративной сетью разработчиков шпионского ПО Intellexa.
Controlium способен получить доступ к личным данным и IP-адресу пользователя, когда ему показывают, казалось бы, безобидную рекламу — от телефонов до наушников. Благодаря различным партнерствам Discover-Tech охватила более 120 тысяч веб-сайтов и 75 тысяч приложений. Если пользователя выбирали в качестве цели для взлома, то, по словам исследователей, компания-разработчик шпионского ПО могла отправить на его устройство вредоносный код.
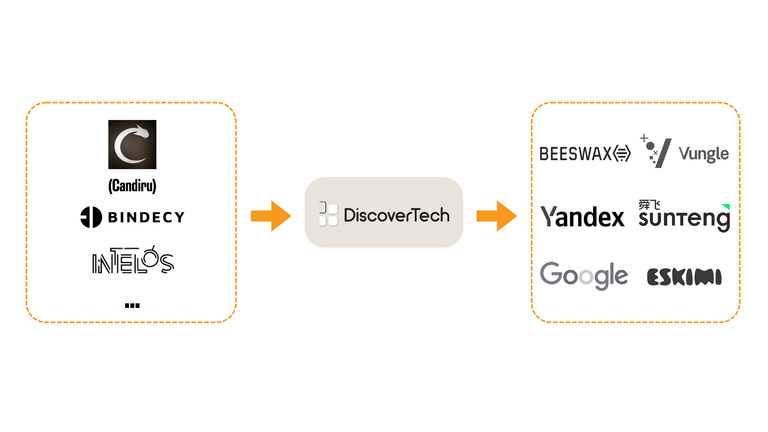
Так, в 2024–2025 годах мишенью подобных кибератак стала новостная сеть Al Jazeera. С большой вероятностью за атакой стоит израильский разработчик шпионского ПО Candiru (известен также как Integrity Labs). Объектами атак стали по меньшей мере 45 устройств.
На зараженных устройствах были видны контакты с доменами инфраструктуры Discover-Tech, что указывало на показ им рекламы. Затем устройства показывали соединения с сервером Candiru. Последний выполнял проверку устройства, а затем заражал его.
Citizen Lab описывает еще одного злоумышленника, который использовал инфраструктуру Discover-Tech. Его называют DARK CARTOGRAPHER. Он использовал уязвимости мобильных операторов, чтобы связать рекламные идентификаторы с номерами телефонов и таким образом деанонимизировать пользователей.
Кто стал целью такой рекламы?
Среди других организаций, которым показывалась «зараженная» реклама, называют Пентагон, Международное агентство по атомной энергии (МАГАТЭ) и Международный уголовный суд. Некоторые регионы — например, Палестина — были «перенасыщены» рекламой израильской фирмы. Ее также показывали в сетях ООН, НАТО и Европейской комиссии.
Citizen Lab среди приложений и сайтов, которые показывали такую рекламу, называет мессенджер Viber, Yahoo Mail, дейтинговые приложения Badoo и Grindr, а также ряд сайтов крупных СМИ: сербский Kurir, черногорские Vjesti, казахстанский vesti.kz, британский Би-би-си и сайт газеты The New York Times.
Показ рекламы Discover-Tech сам по себе не подтверждает таргетирование или заражение шпионским ПО. Confiant отмечает, что реклама, связанная с Candiru, составляла лишь малую долю от общего объема. Однако, как пишут исследователи, сам факт того, что компания показывала рекламу в таких масштабах, свидетельствует о системных рисках, которые создает рекламная индустрия.
Discover-Tech при этом долгое время являлась сертифицированным поставщиком персонализированной рекламы: в соответствующие перечни ее включали Google и ассоциация рекламной индустрии IAB Europe. Как отмечает Reuters, сейчас компанию отстранили от части рынка онлайн-рекламы: Google и IAB Europe исключили ее из числа своих дистрибьюторов рекламы.